
N2SF・ゼロトラスト移行コンサルティング
情報の保護区分に合わせて、 セキュリティの移行を設計。
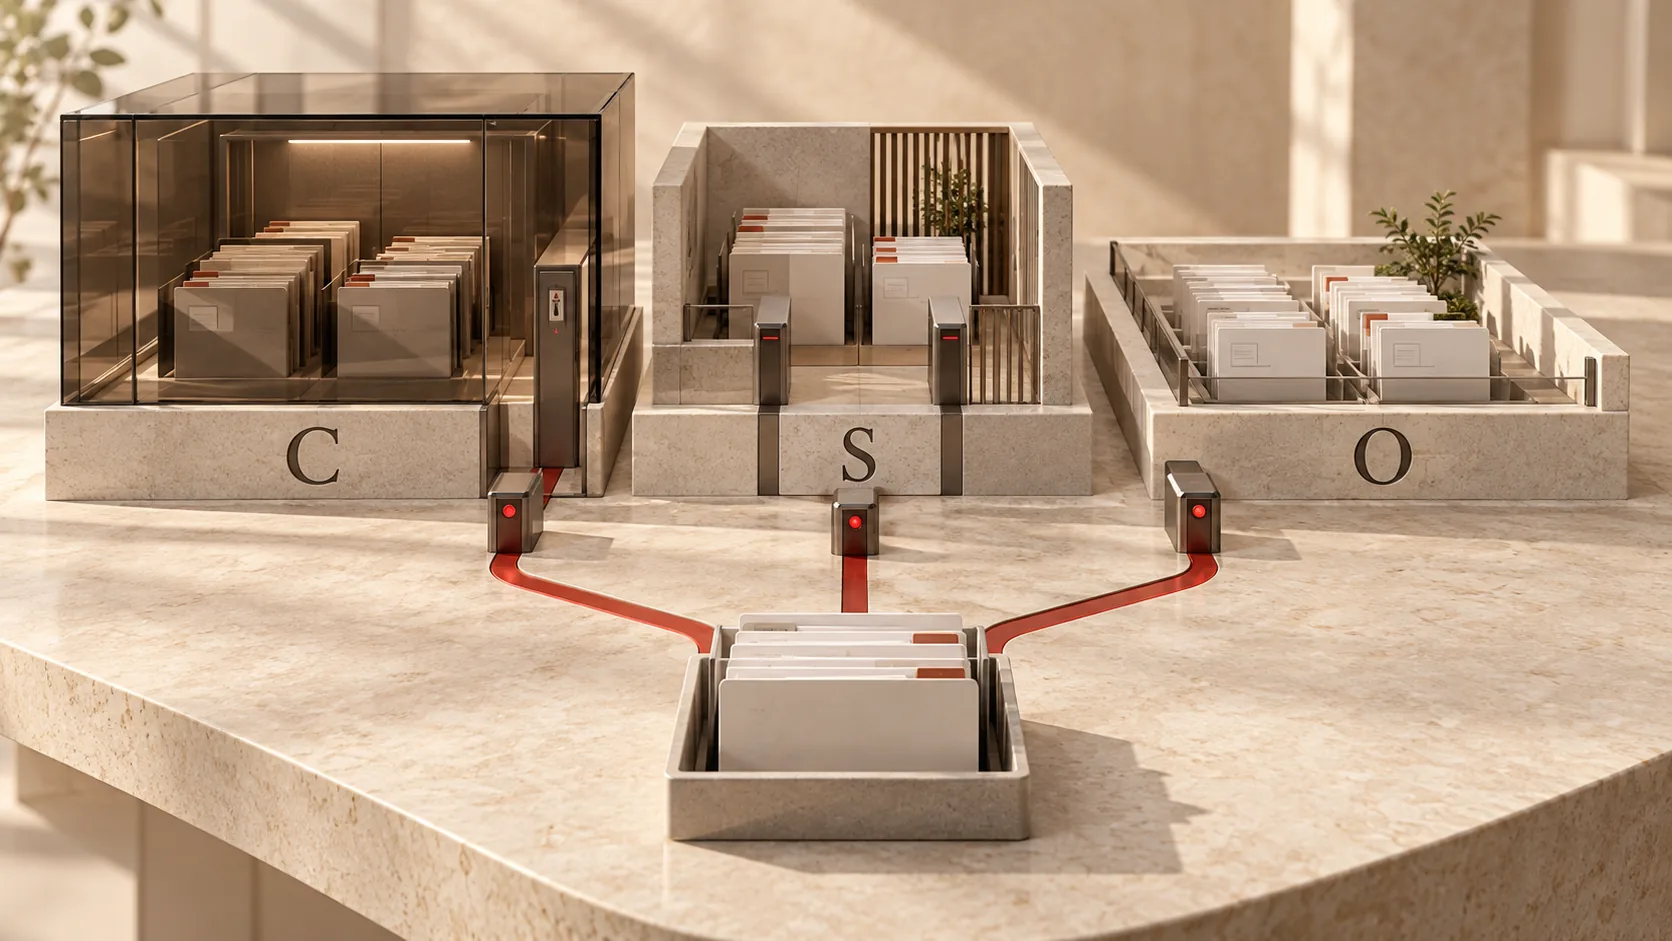
分類から日常の運用まで。
韓国の国家ネットワークセキュリティ体系(N2SF)を導入する国家・公共機関に向けて、業務情報とシステムの現状を確認し、分類基準、対策、実施計画を整理します。
N2SF では情報の保護要件と処理環境を、ゼロトラストではアクセス主体とリソースに対する制御を検討します。両者を結び、機関の業務と運用条件に適した移行計画を策定します。
情報の保護要件とアクセス制御を結びます。
C 機密
重要度と取扱要件を確認
S 機微
利用範囲と保護措置を検討
O 公開
公開範囲と利用条件を確認
主な支援内容
現状分析・移行範囲の設定
業務・情報・システムの一覧とネットワーク構成を確認し、適用要件と照合して移行範囲と優先順位を整理します。
- 業務・資産の現状確認
- 移行対象と保護を維持する範囲の検討
- 実施課題と必要なリソースの検討
業務情報の分類
業務機能と取り扱う情報を対応づけ、C/S/O の判定基準と根拠、検証・承認・変更の手順を整備します。
- 業務機能ごとの情報識別
- 判定と根拠の記録
- 検証・承認・再分類の基準策定
対策設計・審査資料の準備
処理環境と脅威を確認し、必要な対策と実装課題を整理して、セキュリティ審査の資料作成を支援します。
- 情報サービスモデルと脅威の検討
- 対策の対応表と実装計画
- 審査提出資料の作成支援
ゼロトラスト・移行ロードマップ
アクセス制御と運用能力を確認して目標を設定し、段階的な実施課題と移行中の例外管理・点検手順を設計します。
- 主要要素の現状と目標の確認
- 段階的な実施課題と優先順位
- 移行期の例外・運用管理基準
このような準備を支援します
- ネットワーク分離を維持する範囲と移行検討範囲の整理
- 生成 AI の利用基準と承認手続の整備
- 業務情報の分類とセキュリティ審査資料の準備
- 移行事業の範囲・優先順位と予算の根拠の整理
判断根拠を残し、実行できる計画へ。
- 業務情報の分類表
- 判定根拠・検証記録
- セキュリティ対策の対応表
- 段階的な移行ロードマップ
- 審査支援資料
具体的な支援範囲と成果物は、機関の要件と事業範囲に応じて合意します。
N2SF 導入準備チェックリスト
5 分野・15 項目の確認事項と準備資料を確認し、機関の移行準備にお役立てください。
支援の流れ
01
現状確認・範囲設定
業務、システム、適用要件を確認し、対象範囲と優先順位を定めます。
02
分類・対策設計
情報の分類と処理環境を検討し、対策、判定根拠、審査資料を整理します。
03
実施・運用計画
実施課題と移行管理基準を整備し、段階的な実施と再点検の方針を定めます。
よくある質問
N2SF への移行はすべてのネットワークの開放を意味しますか?
情報の分類、処理環境、適用要件に合わせて保護措置を設計します。遮断・分離が必要な範囲と許容される利用を併せて確認します。
AI の利用基準も検討できますか?
情報分類と利用環境に基づき、外部 AI に入力できる情報、保護措置、内部承認手順を検討します。
初回の分類後に必要なことは?
業務・情報・システムの変更に応じて根拠を更新し、アクセス制御、例外承認、実施状況を管理する基準が必要です。
支援範囲と成果物は、対象環境と合意内容に応じて定めます。
機関の環境に適した移行範囲から。
適用対象と準備状況をもとに、必要な支援範囲をご相談いただけます。