
ทดสอบเจาะระบบและประเมินช่องโหว่
ประเมินช่องโหว่ของเว็บ แอปมือถือ API และระบบ โดยผู้เชี่ยวชาญยืนยันผล พร้อมหลักฐานการทดสอบซ้ำและแนวทางแก้ไข
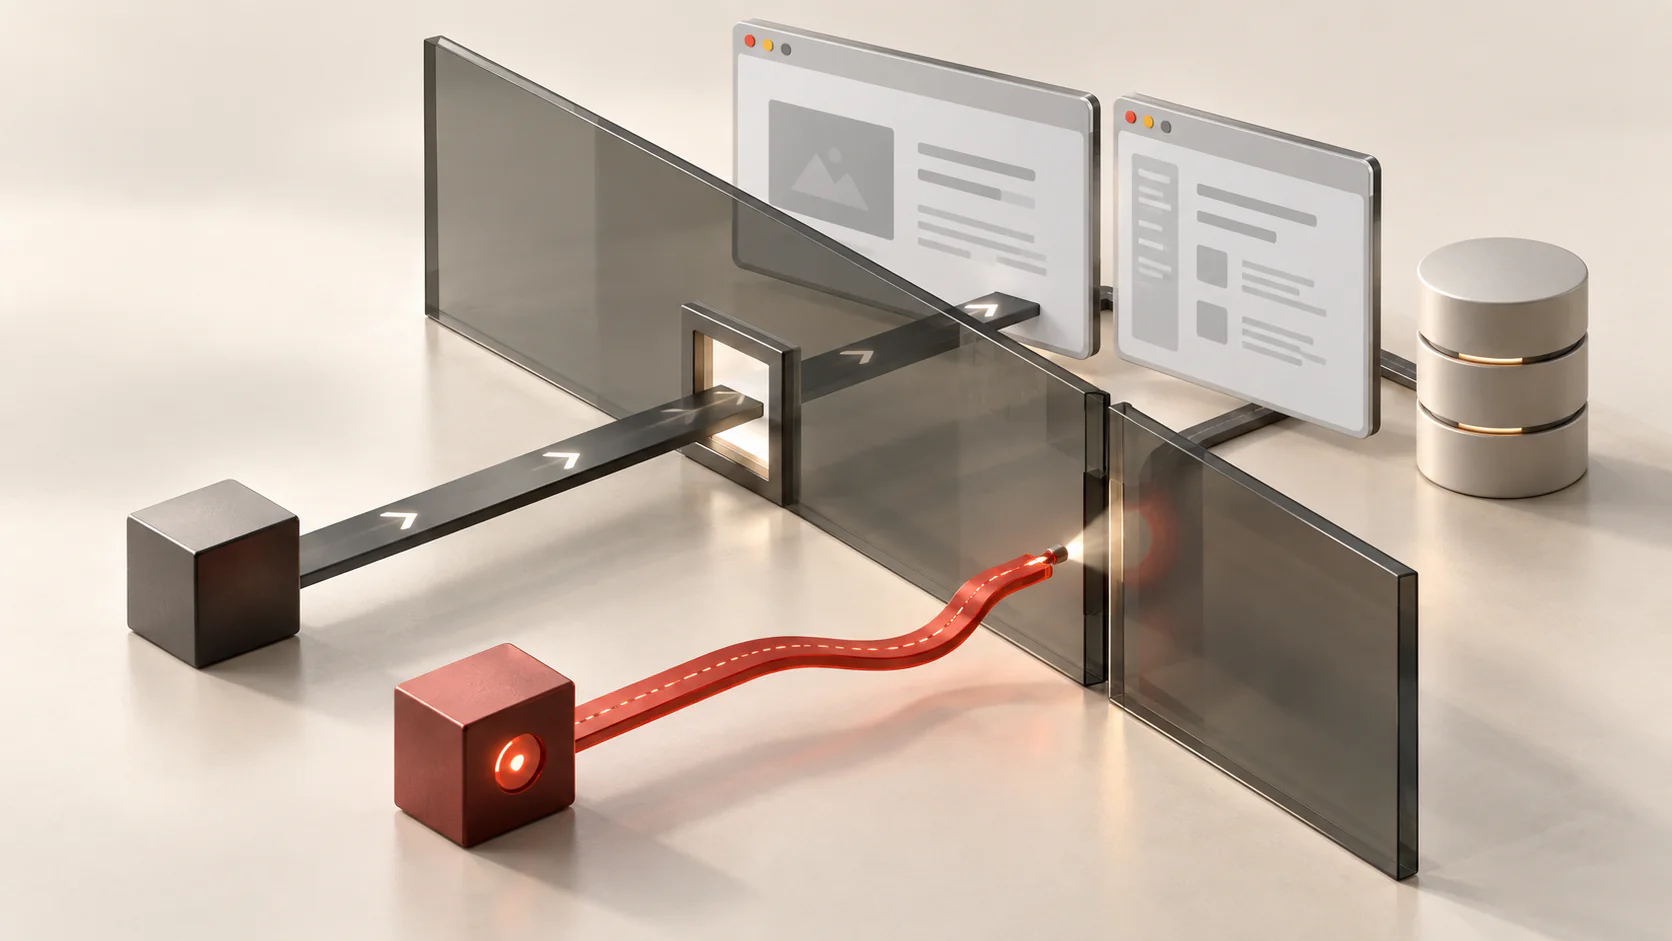
ทดสอบตามสถานการณ์ ครอบคลุมการยืนยันตัวตน สิทธิ์เข้าถึง และขั้นตอนการทำงาน
ประเมินการยืนยันตัวตน สิทธิ์การเข้าถึง กระบวนการทำงาน และความเสี่ยงจากช่องโหว่ที่เชื่อมโยงกันในเว็บ แอปมือถือ API และระบบ
ใช้การตรวจอัตโนมัติที่เหมาะกับสภาพแวดล้อมควบคู่กับการตรวจยืนยันด้วยตนเองโดยผู้เชี่ยวชาญ พร้อมสรุปหลักฐานการทำซ้ำ ผลกระทบ ลำดับความสำคัญ และแนวทางแก้ไข
ขอบเขตงานหลัก
วิเคราะห์และตรวจสอบด้วยวิธีที่เหมาะกับเว็บ แอปมือถือ โครงสร้างพื้นฐาน และซอร์สโค้ด
ทดสอบเจาะระบบเว็บแอปพลิเคชัน
ทดสอบด้วยผู้เชี่ยวชาญตาม OWASP Top 10 และช่องโหว่ตรรกะธุรกิจที่สำคัญ
- ตรวจ SQL injection, cross-site scripting (XSS), SSRF และช่องโหว่การอัปโหลดไฟล์
- ทดสอบการยึดการยืนยันตัวตนและเซสชัน IDOR และการยกระดับสิทธิ์
- วิเคราะห์การแก้ไขพารามิเตอร์ของ API ฝั่งเซิร์ฟเวอร์แบบ RESTful และ GraphQL
ประเมินความปลอดภัยแอปมือถือ (iOS / Android)
ตรวจการป้องกันการดัดแปลง การยืนยันความถูกต้อง และข้อมูลที่เก็บในเครื่อง
- ทดสอบการข้ามการตรวจจับ root/jailbreak และกลไกป้องกันการดีบัก
- วิเคราะห์โค้ดที่ถอดกลับ ระดับการทำให้โค้ดอ่านยาก และการเปิดเผยคีย์เข้ารหัส
- ตรวจข้อมูลส่วนบุคคลและโทเคนที่เก็บแบบข้อความธรรมดาใน SQLite และ sandbox
ทดสอบเจาะระบบเครือข่ายและโครงสร้างพื้นฐานที่เปิดสู่อินเทอร์เน็ต
ติดตามเส้นทางบุกรุกผ่านเซิร์ฟเวอร์ที่เปิดภายนอกและข้อบกพร่องการตั้งค่าไฟร์วอลล์
- ตรวจพอร์ตที่เปิดสู่ภายนอกและยืนยันช่องโหว่ CVE ที่ทราบแล้วในเป้าหมายที่ตกลงกัน
- วิเคราะห์ความเสี่ยงการเข้าถึงโดยไม่ได้รับอนุญาตผ่าน VPN, VDI และช่องทางทำงานระยะไกล
- จำลองการเคลื่อนย้ายภายในเครือข่ายหลังได้จุดตั้งต้นในการบุกรุก
ประเมินจุดอ่อนซอร์สโค้ด (secure coding)
วิเคราะห์ซอร์สโค้ดแบบสถิตและแบบไดนามิกเพื่อระบุและปรับปรุงจุดอ่อนด้านความปลอดภัยระหว่างพัฒนา
- ตรวจตามคู่มือพัฒนาซอฟต์แวร์อย่างปลอดภัยของกระทรวงมหาดไทยและความปลอดภัยเกาหลีใต้และข้อกำหนดที่เกี่ยวข้อง
- ระบุจุดอ่อนด้านการตรวจสอบข้อมูลนำเข้า การตั้งค่าความปลอดภัย และการจัดการข้อผิดพลาดในขอบเขตซอร์สโค้ดที่ตกลงกัน
- ให้ตัวอย่างการแก้ไขโค้ดอย่างปลอดภัยที่นักพัฒนานำไปใช้ได้
ประเมินความปลอดภัยของบริการ AI
ประเมินความเสี่ยงของบริการ AI เช่น LLM และ RAG ให้เหมาะกับสภาพแวดล้อม ครอบคลุม prompt injection การเปิดเผยข้อมูลอ่อนไหว สิทธิ์เข้าถึง และการเชื่อมต่อกับเครื่องมือภายนอก
- ตรวจโอกาสเปิดเผยข้อมูลผ่าน prompt injection และการหลีกเลี่ยงข้อกำหนดในคำสั่ง
- ตรวจสิทธิ์เข้าถึงเอกสารที่ RAG ค้นคืน และการแยกข้อมูลระหว่างผู้ใช้และองค์กร
- ตรวจสิทธิ์ของ AI agent ในการเรียกใช้เครื่องมือภายนอกและ API รวมถึงความเสี่ยงในการจัดการผลลัพธ์
ตกลงรายการตรวจสอบและขอบเขตงานตามโครงสร้างบริการและความต้องการของลูกค้า
กระบวนการทดสอบเจาะระบบ
ให้ความสำคัญกับเสถียรภาพของระบบภายในขอบเขตที่อนุมัติ ตั้งแต่พิสูจน์สถานการณ์โจมตีจนถึงเสนอแนวทางปรับปรุง
01
อนุมัติขอบเขตและรวบรวมข้อมูล
ตกลงขอบเขตบริการและช่วงเวลาทดสอบ จากนั้นรวบรวมข้อมูลภายนอกและทำความเข้าใจสถาปัตยกรรมผ่าน IP ที่ได้รับอนุญาต
02
ทดสอบเจาะระบบตามสถานการณ์
ใช้การตรวจสอบอัตโนมัติที่เหมาะกับเป้าหมายควบคู่กับการทดสอบโดยผู้เชี่ยวชาญ เพื่อประเมินโอกาสโจมตีผ่านการยืนยันตัวตน สิทธิ์เข้าถึง ขั้นตอนการทำงาน และการใช้ช่องโหว่ร่วมกัน
03
รายงานผลและแนวทางแก้ไข
ส่งรายงานพร้อมหลักฐานและขั้นตอนทดสอบซ้ำ รวมถึงแนวทางติดตั้งแพตช์และแก้ไขที่นำไปปฏิบัติได้
คำถามที่พบบ่อย
สามารถประเมินระบบประเภทใดได้บ้าง
ประเมินเว็บ แอปมือถือ API และโครงสร้างพื้นฐาน เป็นต้น โดยกำหนดรายการตรวจสอบ รวมถึงการวิเคราะห์ซอร์สโค้ด ให้เหมาะกับระบบเป้าหมายและวัตถุประสงค์การประเมิน
ต้องตกลงเรื่องใดก่อนเริ่มประเมิน
ตกลงระบบเป้าหมาย ขอบเขตที่อนุญาต ช่วงเวลาดำเนินงาน และวิธีเข้าถึงล่วงหน้า พร้อมกำหนดสิทธิ์บัญชีและสถานการณ์ทดสอบโดยคำนึงถึงผลกระทบต่อการปฏิบัติงาน
รายงานผลการประเมินมีเนื้อหาอะไรบ้าง
รายงานระบุขอบเขตและผลการตรวจสอบ โดยอธิบายช่องโหว่ที่พบพร้อมหลักฐานสำคัญและแนวทางแก้ไข
ใช้ AI ช่วยวิเคราะห์ในการประเมินอย่างไร
เมื่อจำเป็น จะตกลงขอบเขตการใช้และเงื่อนไขการจัดการข้อมูลกับลูกค้าก่อนใช้ AI เพื่อช่วยวิเคราะห์ โดยผู้เชี่ยวชาญเป็นผู้ตรวจสอบและยืนยันผลการประเมิน
ขอบเขตงานและสิ่งส่งมอบกำหนดตามสภาพแวดล้อมของระบบเป้าหมายและข้อตกลงในการดำเนินงาน
ตรวจสอบความปลอดภัยจากมุมมองผู้โจมตีล่วงหน้า
ค้นหาช่องโหว่ก่อนเปิดบริการและสนับสนุนการเปิดตัวอย่างปลอดภัยด้วยแนวทางแก้ไขที่ใช้ได้จริง