ข้อมูลนำเข้าที่เปลี่ยนเจตนา
พิจารณาว่าคำขอที่ถูกดัดแปลงหรือคำสั่งในเอกสารอ้างอิงอาจทำให้บริการเบี่ยงเบนจากวัตถุประสงค์เดิมหรือไม่

ตรวจสอบความปลอดภัยของโมเดลและบริการ AI
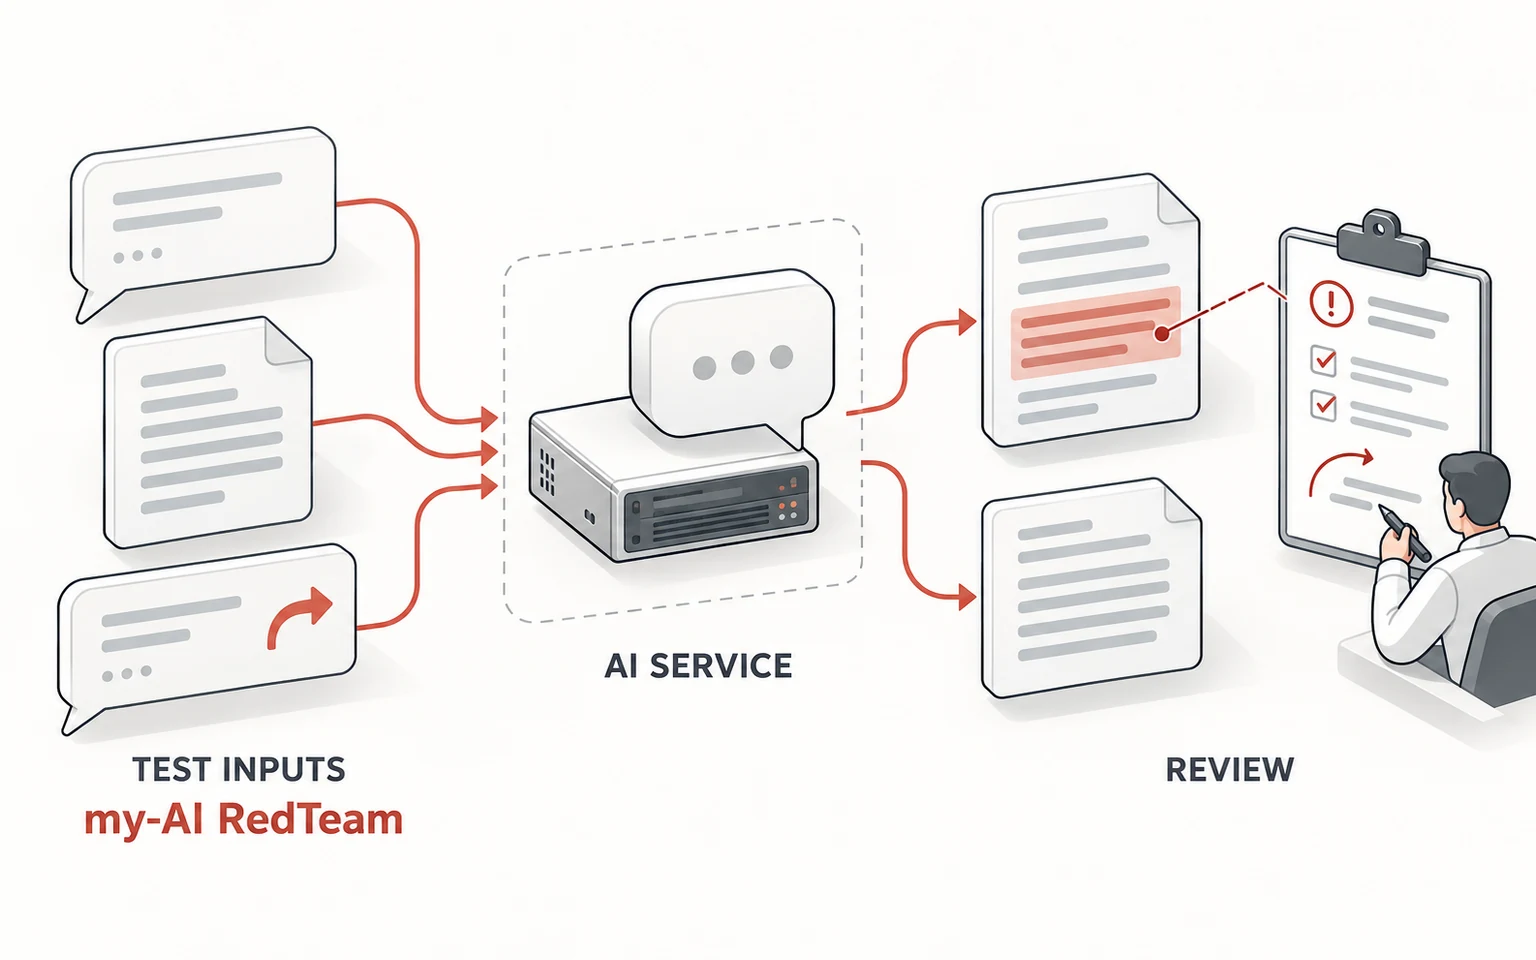
ตรวจสอบขอบเขตความปลอดภัย ของบริการ AI
ตรวจสอบความเสี่ยงด้านความปลอดภัยที่โมเดลและบริการ AI อาจแสดงออกเมื่อได้รับข้อมูลนำเข้าและอยู่ในสถานการณ์ใช้งานที่หลากหลาย
 ดูภาพขนาดเต็ม
ตัวอย่างประเด็นตรวจสอบ · ตกลงขอบเขตตามสภาพแวดล้อม
พิจารณาว่าคำขอที่ถูกดัดแปลงหรือคำสั่งในเอกสารอ้างอิงอาจทำให้บริการเบี่ยงเบนจากวัตถุประสงค์เดิมหรือไม่
พิจารณาข้อมูลที่อาจปรากฏในคำตอบ ควบคู่กับขอบเขตการเข้าถึงข้อมูลและบริการที่เชื่อมต่อ
ทบทวนว่าคำตอบในสถานการณ์ใช้งานที่ไม่คาดคิดยังสอดคล้องกับนโยบายและเกณฑ์ความปลอดภัยขององค์กรหรือไม่
รายการต่อไปนี้เป็นตัวอย่างมุมมองในการทดสอบ AI แบบ Red Team ขอบเขตและรายการที่ใช้จริงจะพิจารณาร่วมกันตามสภาพแวดล้อมเป้าหมาย
พิจารณาว่าคำสั่งในข้อมูลนำเข้าหรือเอกสารอ้างอิงอาจเปลี่ยนเป้าหมายของบริการ หรือชักนำให้ตอบหรือดำเนินการในสิ่งที่ไม่ได้รับอนุญาตหรือไม่ รวมถึงความเสี่ยงจาก Prompt Injection
พิจารณาความเป็นไปได้ที่คำตอบจะมีข้อมูลส่วนบุคคล ข้อมูลภายใน หรือข้อมูลที่อยู่นอกสิทธิ์ของผู้ใช้ โดยคำนึงถึงข้อมูลที่เชื่อมต่อและการควบคุมการเข้าถึงด้วย
ทบทวนการตอบคำขอที่ไม่อนุญาตหรือคำถามที่ดัดแปลง ว่าสอดคล้องกับนโยบายและเกณฑ์ความปลอดภัยขององค์กรหรือไม่ เพื่อระบุจุดที่ต้องมีมาตรการป้องกัน
นำเงื่อนไขและผลกระทบที่พบมาจัดลำดับการปรับปรุง หลังปรับนโยบาย สิทธิ์ หรือการจัดการข้อมูลนำเข้าและผลลัพธ์แล้ว ให้ตรวจซ้ำในเงื่อนไขเดิมเพื่อประเมินผล
ทบทวนวัตถุประสงค์การใช้งานและสภาพแวดล้อมของโมเดลหรือบริการ AI ที่ต้องการตรวจสอบ
หารือประเด็นที่ควรตรวจสอบ เงื่อนไขการเข้าถึง และขอบเขตที่สามารถรองรับได้
ตกลงวิธีสรุปเงื่อนไขที่เกิดความเสี่ยง แนวทางปรับปรุง และการนำไปใช้ในการตรวจสอบติดตาม
หารือประเด็นที่เหมาะสมและขอบเขตการสนับสนุนตามสภาพแวดล้อมและวัตถุประสงค์การใช้งาน