
N2SF・零信任轉型顧問服務
依據資訊分級, 規劃安全轉型。
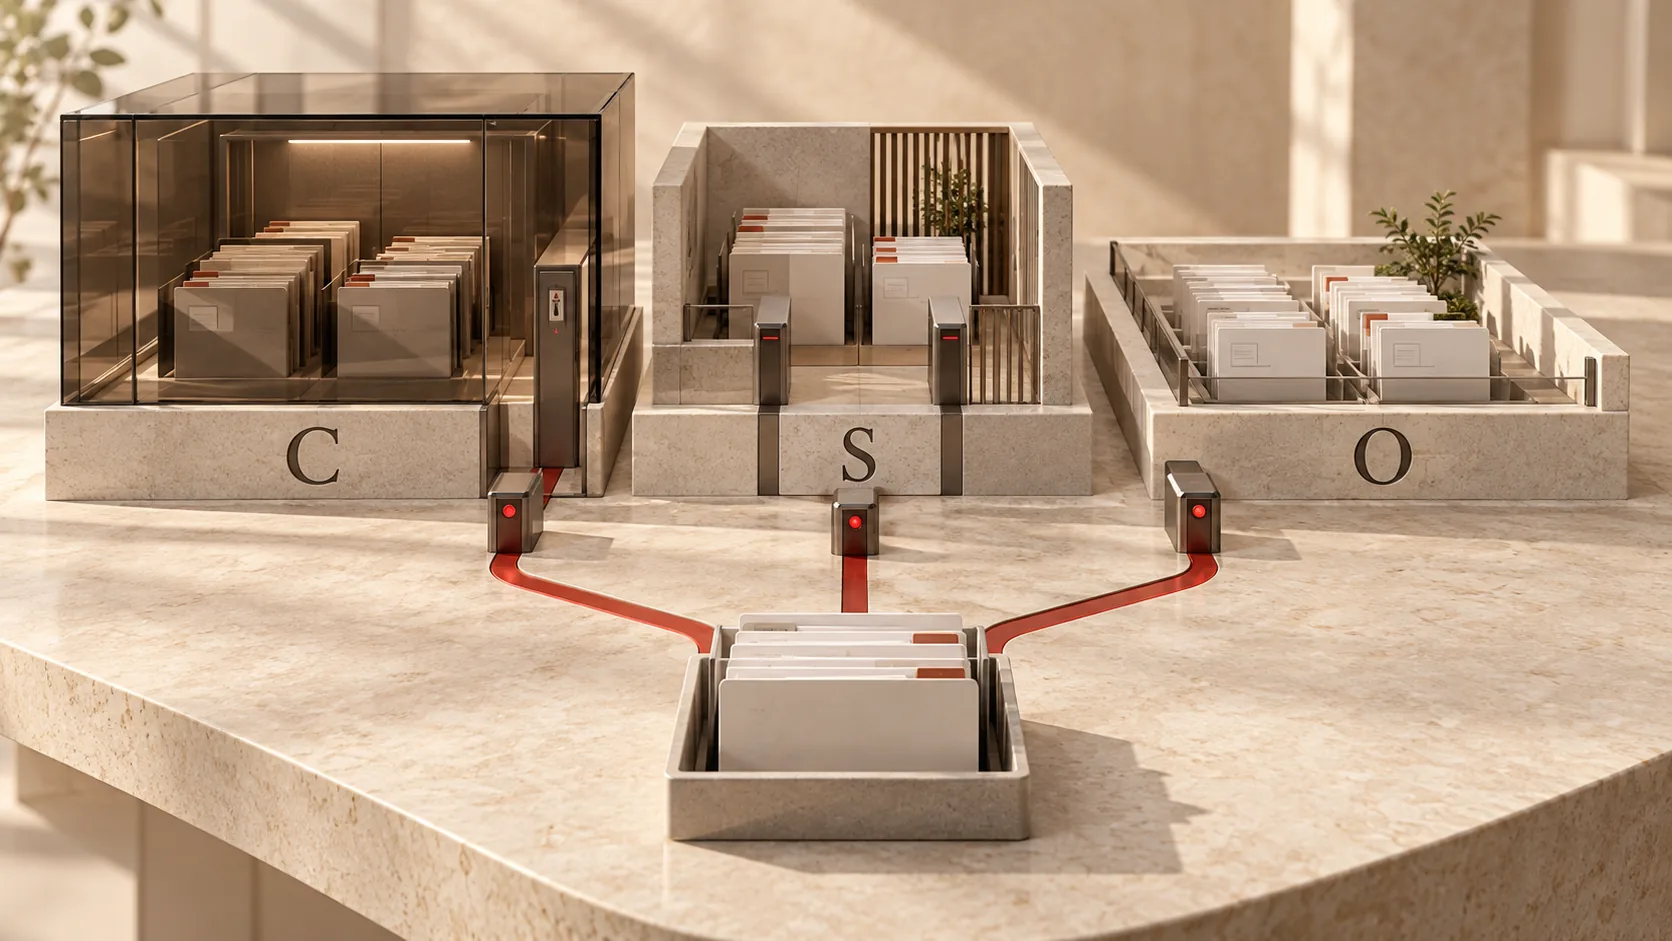
從資訊分級延伸至日常營運。
針對採用韓國國家網路安全體系(N2SF)的國家及公共機構,檢視業務資訊與系統現況,整理分級準則、安全措施及實施計畫。
N2SF 著重資訊的保護需求及處理環境,零信任則具體規劃對存取主體及資源的控制。我們結合兩者,制定符合機構業務及營運條件的轉型計畫。
連結資訊保護需求與存取控制。
C 機密
確認重要性與處理要求
S 敏感
檢視使用範圍與保護措施
O 公開
確認公開範圍與使用條件
主要服務範圍
現況分析與轉型範圍
檢視業務、資訊、系統清單與網路架構,對照適用要求,釐清轉型範圍及優先順序。
- 確認業務與資產現況
- 檢視轉型及保留保護的範圍
- 評估工作項目與資源需求
業務資訊分級
連結業務功能與處理資訊,整理 C/S/O 分級準則及依據,建立驗證、核准及變更程序。
- 依業務功能識別資訊
- 記錄分級判定及依據
- 建立複核、核准及重新分級準則
安全控制與審查資料
檢視資訊處理環境及威脅,制定所需控制與實施項目,支援安全審查資料準備。
- 檢視資訊服務模型與威脅
- 對照安全控制與實施工作
- 支援審查資料編製
零信任與實施路線圖
檢視存取控制與營運能力,訂定目標及分階段工作,規劃轉型期間的例外管理與檢查程序。
- 檢視核心要素現況與目標
- 安排分階段工作及優先順序
- 建立轉型期間例外管理準則
適合需要以下準備的機構
- 區分須維持網路隔離與可評估轉型的範圍
- 建立生成式 AI 的使用準則與核准程序
- 準備業務資訊分級與安全審查資料
- 整理轉型計畫的範圍、優先順序與預算依據
留下決策依據,形成可執行的計畫。
- 業務資訊分級表
- 判定依據與複核紀錄
- 安全控制對照表
- 分階段實施路線圖
- 安全審查支援資料
實際服務範圍與交付成果依機構要求及專案範圍協議。
N2SF 導入準備檢查清單
查看五個領域的 15 項確認事項與可先準備的資料,協助機構規劃轉型。
服務流程
01
分析與界定範圍
確認業務、系統及適用要求,訂定目標範圍與優先順序。
02
分級與安全設計
檢視資訊分級及處理環境,整理安全控制、判定依據與審查資料。
03
實施與營運規劃
制定實施項目、轉型管理準則及後續檢查安排。
常見問題
N2SF 是否代表全面開放網路?
應依資訊分級、處理環境及適用要求設計保護措施,同時檢視需要隔離或阻擋的範圍及允許的使用方式。
可以一併檢視 AI 使用準則嗎?
可依資訊分級及服務環境,檢視外部 AI 的可輸入資訊範圍、保護措施及內部核准程序。
初次分級後還需要什麼?
業務、資訊及系統變動時,應更新判定依據,並管理存取控制、例外核准及實施進度。
服務範圍與交付成果依目標環境及雙方協議內容訂定。
從符合機構環境的轉型範圍開始。
依據適用對象及準備現況,討論所需服務範圍。