모의해킹 및 취약점 진단
웹·앱·API와 시스템의 보안 취약점을 점검하고, 전문가 검증을 바탕으로 재현 근거와 개선 방안을 제시합니다.
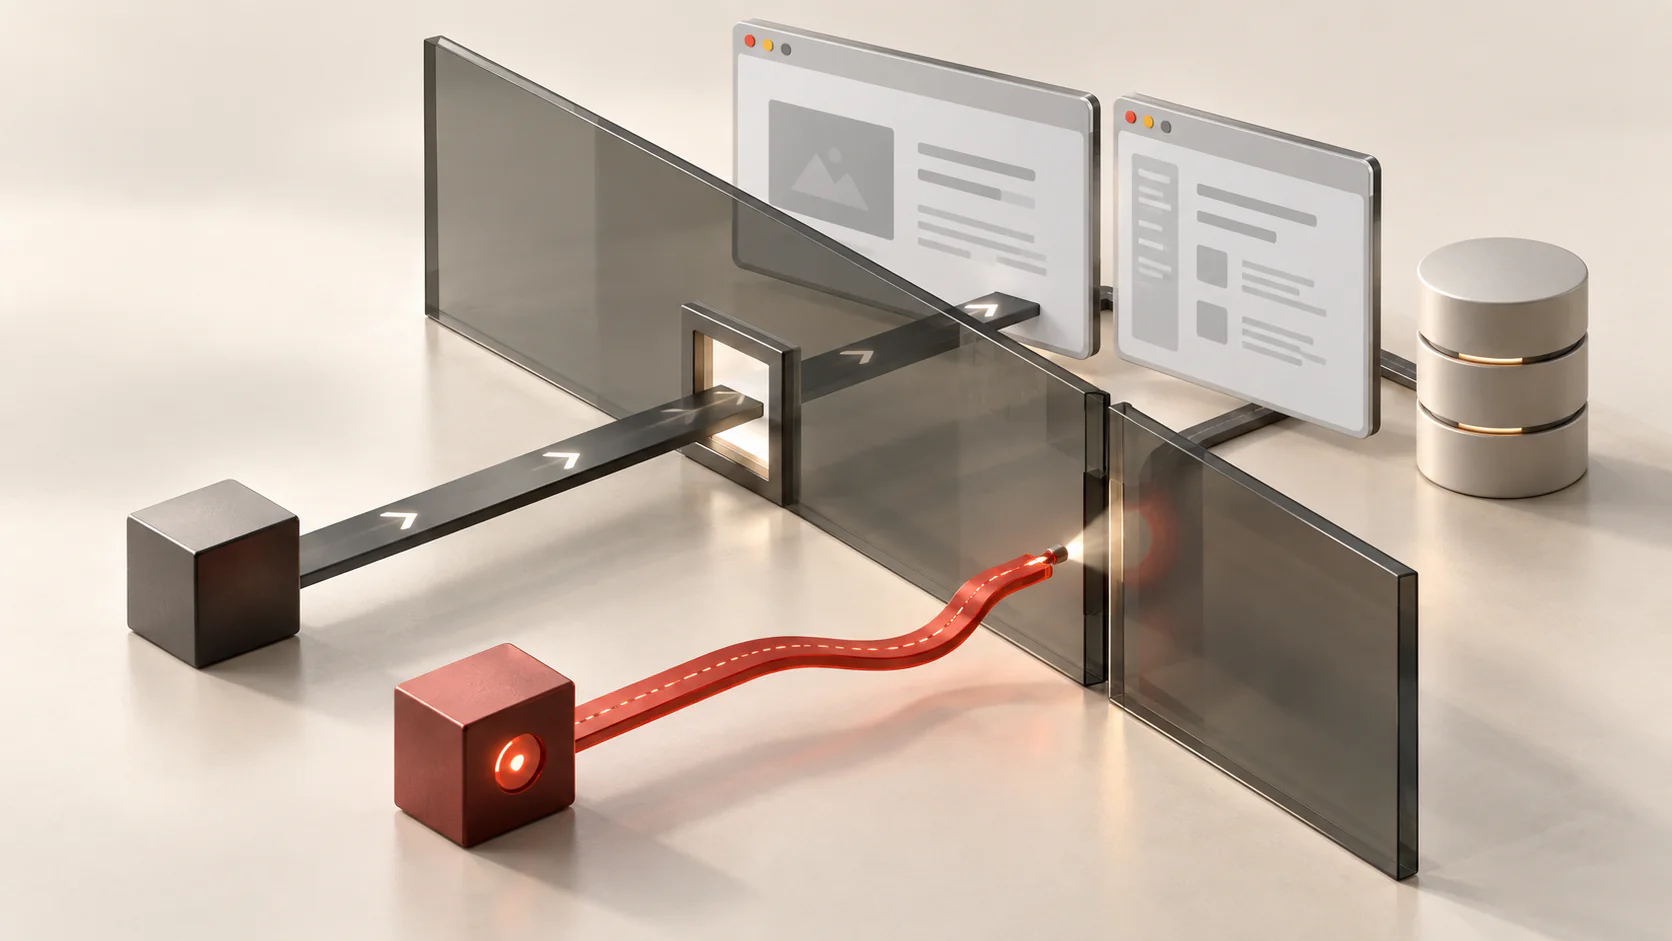
인증·권한과 업무 흐름까지 검증하는 시나리오 기반 진단
웹·앱·API와 시스템을 대상으로 인증·권한, 업무 흐름과 취약점 간 연계에 따른 위험을 점검합니다.
대상 환경에 맞는 자동화 점검과 전문가의 수동 검증을 병행합니다. 발견된 문제는 재현 근거와 영향도, 개선 우선순위와 조치 방향으로 정리합니다.
예를 들어 웹·API 모의해킹과 취약점 진단에서는 화이트해커가 사전에 합의한 범위에서 일반 사용자가 다른 사용자의 주문 정보를 조회할 수 있는지 검증합니다.
주요 수행 업무
웹, 모바일, 인프라, 소스코드 등 대상 특성에 맞는 분석과 검증을 수행합니다.
웹 애플리케이션 모의해킹
OWASP Top 10 및 핵심 비즈니스 로직 취약점에 대한 정밀 수동 침투
- SQL 인젝션, 크로스사이트 스크립팅(XSS), SSRF, 파일 업로드 취약점 점검
- 인증·세션 탈취, IDOR(부적절한 직접 객체 참조), 권한 상승 시나리오 실증
- RESTful / GraphQL 등 백엔드 API 엔드포인트 파라미터 변조 분석
모바일 앱(iOS / Android) 보안 진단
스마트폰 애플리케이션의 위변조 방지, 무결성 검증 및 로컬 데이터 분석
- 루팅·탈옥 단말 탐지 우회 및 디버깅 방지 메커니즘 무력화 테스트
- 앱 디컴파일을 통한 소스코드 분석, 난독화 수준 및 암호화 키 노출 점검
- 로컬 SQLite, 샌드박스 영역 내 중요 개인정보 및 토큰 평문 저장 여부 확인
네트워크 및 외부 노출 인프라 침투 테스트
외부 인터넷 접점 서버와 방화벽 설정 결함을 악용한 침투 경로 추적
- 합의한 대상의 외부 노출 포트 점검과 알려진 CVE 취약점 검증
- VPN, VDI, 재택근무 원격 접속 관문의 비인가 접근 가능성 분석
- 초기 침투 거점 확보 후 내부망으로의 횡적 이동(Lateral Movement) 시뮬레이션
소스코드 보안약점 진단 (시큐어 코딩)
개발 단계의 보안약점을 식별하고 개선하기 위한 소스코드 정적·동적 분석
- 행정안전부 소프트웨어 개발보안 가이드 및 주요 규정 준수성 점검
- 합의한 소스코드 범위에서 입력값 검증, 보안 설정과 오류 처리의 보안약점 식별
- 식별된 취약 코드에 대한 실무 개발자용 안전한 수정 예시(Secure Patch) 제공
AI 서비스 보안 진단
LLM·RAG 등 AI 기반 서비스의 프롬프트 인젝션, 민감정보 노출, 접근권한 및 외부 도구 연계 위험을 대상 환경에 맞춰 점검합니다.
- 프롬프트 인젝션과 지시 우회를 통한 정보 노출 가능성 점검
- RAG 검색 문서의 접근권한과 사용자·조직 간 데이터 분리 검증
- AI 에이전트의 외부 도구·API 호출 권한과 출력 처리 위험 점검
세부 점검 항목과 수행 범위는 서비스 구성과 고객 요구에 따라 협의합니다.
모의해킹 수행 절차
사전 승인된 범위 내에서 시스템 안정성을 최우선으로 고려하며, 공격 시나리오 실증부터 개선 방안 제시까지 체계적으로 수행합니다.
01
사전 인가 및 정보 수집
진단 대상 서비스 범위와 공격 허용 시간대를 합의하고, 사전 인가된 IP를 통해 외부 정보 수집 및 시스템 아키텍처를 파악합니다.
02
시나리오 기반 침투 수행
대상 특성에 맞는 자동화 점검과 전문가의 수동 검증을 병행해 인증·권한, 업무 흐름 및 취약점 연계에 따른 공격 가능성을 확인합니다.
03
결과 보고 및 시정 조치 가이드
실제 증적 화면과 공격 재현 절차를 담은 상세 리포트를 제공하며, 고객사 보안 패치 및 시정 조치에 대한 구체적 가이드를 안내합니다.
상담 전 자주 묻는 질문
어떤 대상을 진단하나요?
웹·앱·API와 인프라 등을 대상으로 진단합니다. 소스코드 분석을 포함한 세부 점검 항목은 대상 시스템과 진단 목적에 맞춰 정합니다.
진단 전에 어떤 사항을 협의하나요?
대상 시스템과 허용 범위, 수행 시간대, 접근 방식 등을 사전에 합의합니다. 운영 환경에 미치는 영향을 고려해 계정·권한 조건과 점검 시나리오를 정합니다.
진단 결과에는 어떤 내용이 담기나요?
진단 범위와 확인 결과를 보고서로 정리합니다. 발견된 취약점은 주요 근거와 개선 방향을 함께 설명합니다.
진단에서 AI 분석은 어떻게 활용하나요?
필요한 경우 고객과 활용 범위와 자료 처리 조건을 먼저 협의하고 AI를 분석 보조 용도로 활용합니다. 진단 결과는 전문가가 확인·검증합니다.
수행 범위와 결과물은 대상 환경과 협의 내용에 따라 정합니다.
실제 공격자의 관점에서 안전성을 선제적으로 검증하세요
서비스 오픈 전 보안 취약점을 사전 식별하고 실질적인 조치 방안을 통해 안전한 릴리스를 지원합니다.